

De nieuwe NEN 7510 hoort op de bestuurstafel
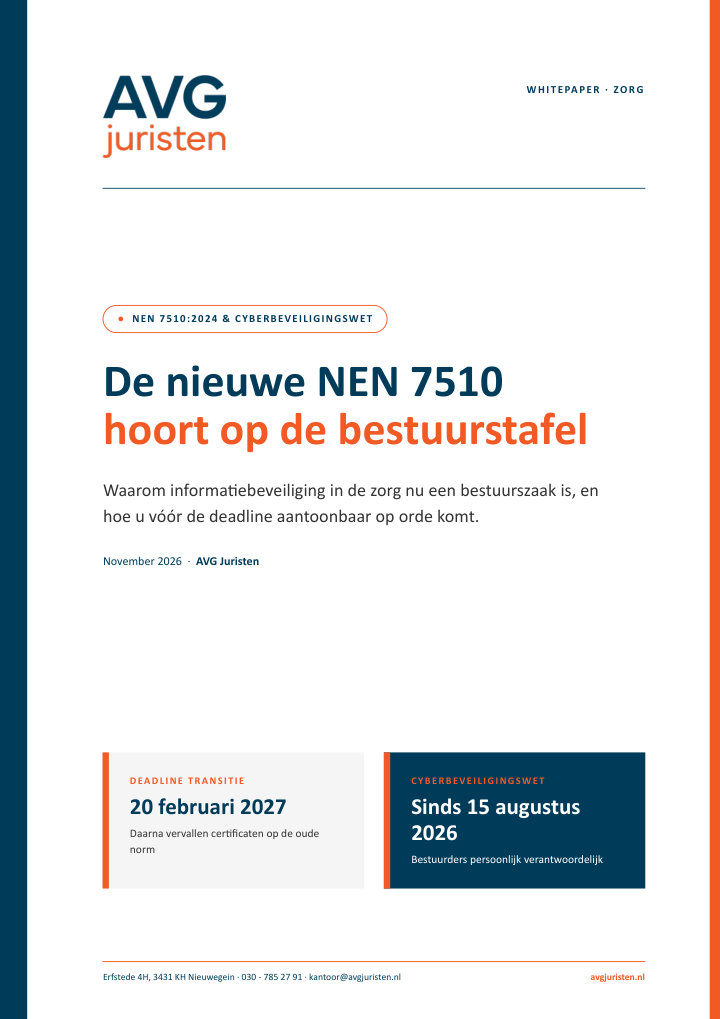
Waarom informatiebeveiliging in de zorg nu een bestuurszaak is, en hoe u vóór 20 februari 2027 aantoonbaar op orde komt.
- Wat er verandert in NEN 7510:2024, in gewone taal
- Hoe NEN 7510 en de Cyberbeveiligingswet samenhangen
- Een stappenplan in acht stappen richting de deadline
Download de whitepaper
Vul uw gegevens in en u ontvangt de whitepaper direct in uw mailbox.
Gelukt. De whitepaper staat binnen een paar minuten in uw mailbox. Niets ontvangen? Kijk dan ook in de map met ongewenste e-mail.
We gebruiken uw gegevens om u de whitepaper te sturen. Meer leest u in onze privacyverklaring.
Waarom dit nu speelt
NEN 7510 is al sinds 2008 wettelijk verplicht voor zorgaanbieders, tegenwoordig via de Wabvpz. Daar komen in 2026 en 2027 drie ontwikkelingen bovenop die informatiebeveiliging in de zorg tot een bestuurszaak maken.
Deadline voor de overstap naar NEN 7510:2024. Daarna vervallen certificaten op de oude norm.
Sinds die dag geldt de Cyberbeveiligingswet. Bestuurders zijn persoonlijk verantwoordelijk voor digitale weerbaarheid.
grote ggz-organisaties voldeden aantoonbaar aan NEN 7510, bleek uit onderzoek van de IGJ in mei 2026.
Wat staat er in de whitepaper?
Zes hoofdstukken, geschreven voor bestuurders en niet voor techneuten. Achterin vindt u een begrippenlijst in gewone taal.
Waarom dit nu speelt
De nieuwe norm, de Cyberbeveiligingswet en het toezicht van de IGJ op een rij.
Wat er verandert in NEN 7510:2024
Van 14 hoofdstukken naar 4 thema’s, en wat dat betekent voor uw risicoanalyse en Verklaring van Toepasselijkheid.
Waarom het ertoe doet in de zorg
Vijf redenen, van patiëntveiligheid tot de keten van leveranciers.
NEN 7510 en de Cyberbeveiligingswet
Waar de norm al in voorziet en wat de wet extra van u vraagt.
Vier misverstanden
De uitspraken die we in de zorg het vaakst horen, en waarom ze niet kloppen.
Stappenplan richting 20 februari 2027
Acht stappen in de volgorde waarin een auditor ze wil zien.
Voor wie is deze whitepaper?
Voor iedereen die in de zorg verantwoordelijk is voor informatiebeveiliging en privacy, of die het aan een bestuur moet uitleggen.
Bestuurders en directie
U bent onder de Cyberbeveiligingswet aanspreekbaar en wilt weten wat er van u wordt verwacht, zonder vakjargon.
FG, privacy en kwaliteit
U bewaakt de AVG en moet de overstap naar NEN 7510:2024 mee regelen. Hier vindt u een helder overzicht om intern draagvlak te krijgen.
Leveranciers van de zorg
Uw zorgklanten vragen steeds vaker hoe u NEN 7510 borgt. Hier leest u waar ze op letten.
Herkent u dit?
Twee van de vier misverstanden uit de whitepaper.
“We hebben beleid, dus we voldoen.”
Nee. De norm vraagt een volledige cyclus: risico’s in kaart brengen, maatregelen nemen én controleren of die werken. De IGJ wil dat u dat regelmatig laat toetsen door een onafhankelijke partij.
“De deadline is pas in 2027.”
Februari 2027 is dichtbij. Certificerende instellingen hebben beperkte capaciteit en de transitie-audit moet vóór die datum zijn afgerond.
Liever direct weten waar u staat?
Plan een vrijblijvend gesprek. We kijken samen naar uw situatie, naar de privacykant en naar de snelste route richting de deadline.
Plan een kennismakingNeem contact opVeelgestelde vragen
Is de whitepaper gratis?
Ja. U laat uw naam, e-mailadres en organisatie achter en ontvangt de whitepaper direct per mail. U zit nergens aan vast.
Ik heb geen mail ontvangen. Wat nu?
De mail komt meestal binnen een paar minuten. Kijk ook in de map met ongewenste e-mail. Nog steeds niets? Mail naar kantoor@avgjuristen.nl, dan sturen we hem opnieuw.
Valt mijn organisatie onder de Cyberbeveiligingswet?
Zorgorganisaties vanaf 50 fte of €10 miljoen jaaromzet vallen eronder, plus organisaties die de overheid aanwijst. Kleinere praktijken moeten nog steeds aan NEN 7510 en de AVG voldoen. In de whitepaper staat het verschil op een rij.
Kan AVG Juristen helpen met NEN 7510?
Ja. AVG Juristen richt zich op de juridische kant: de AVG, DPIA’s en de functionaris gegevensbescherming. Voor de technische en organisatorische invulling van informatiebeveiliging werken we samen met BOEM Cybersecurity. Lees ook meer over de AVG in de zorg.
